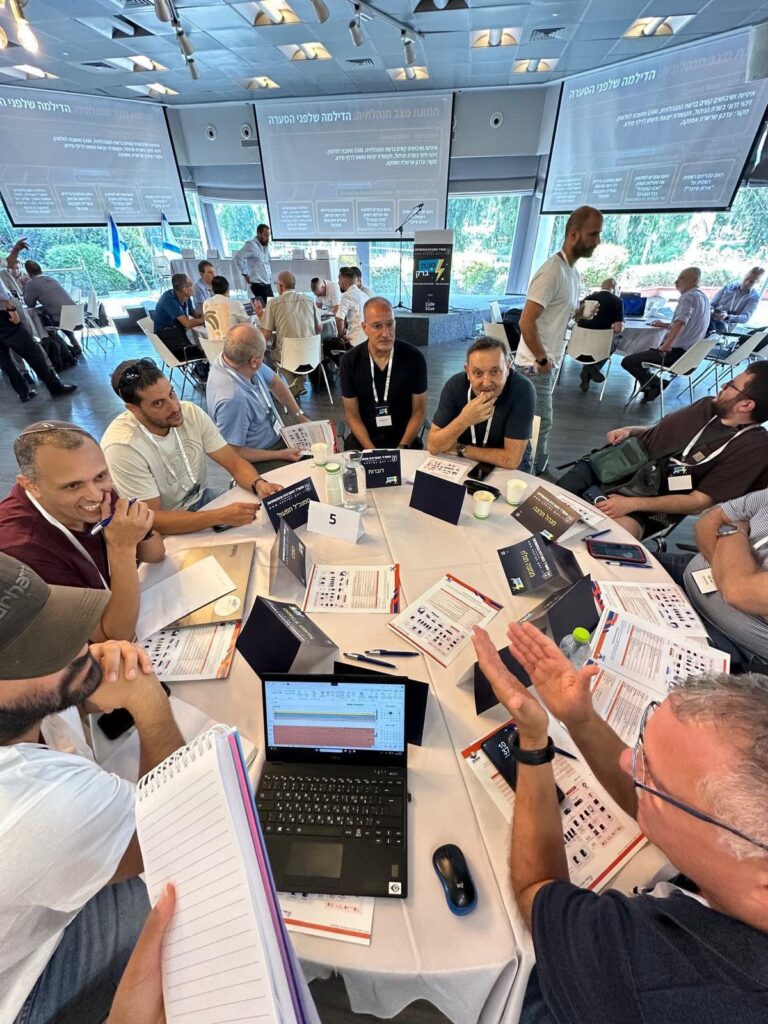
התרגיל התקיים בהובלת מנהל אגף חירום, ביטחון וסייבר במשרד, ירון צוויק, ומנהל תחום הסייבר המגזרי, סער בן יהודה, ובשיתוף חברת Code Blue, המתמחה בניהול משברי סייבר והיערכות ארגונית.
באירוע השתתפו כ-100 נציגים ומנהלים מכלל גופי המגזר, בהם נציגי מערך הסייבר הלאומי, חברת החשמל, נתג״ז, חברת נגה ומשרד האנרגיה והתשתיות.
במסגרת התרגיל התמודדו המשתתפים עם תרחיש מתפתח של מתקפת סייבר רחבת היקף שהסלימה לכדי משבר סייבר לאומי, ונדרשו להגיב בזמן אמת, להעריך את השלכות האירוע ולנהל במקביל היבטים טכנולוגיים, תפעוליים וניהוליים מורכבים.
מטרות התרגיל המרכזיות:
חיזוק מוכנות ההנהלות: בחינה ושדרוג תהליכי קבלת ההחלטות וניהול המשבר בדרגים הבכירים בזמן אמת.
רציפות תפקודית: שמירה על רציפות תפקודית של תשתיות האנרגיה גם תחת מתקפה מורכבת.
תיאום ותמונת מצב משותפת: הידוק שיתוף המידע והתיאום הבין-ארגוני בממשקים שבין המגזר העסקי לגורמי המדינה, ליצירת חוסן מגזרי כולל בשגרה ובחירום.